43.2. Configuración de la asignación de certificados para los usuarios almacenados en IdM
Esta historia de usuario describe los pasos que debe seguir un administrador del sistema para habilitar la asignación de certificados en IdM si el usuario para el que se está configurando la autenticación de certificados está almacenado en IdM.
Requisitos previos
- El usuario tiene una cuenta en IdM.
- El administrador dispone del certificado completo o de los datos de asignación del certificado para añadirlos a la entrada del usuario.
43.2.1. Añadir una regla de asignación de certificados en IdM
En este apartado se describe cómo configurar una regla de asignación de certificados para que los usuarios de IdM con certificados que cumplan las condiciones especificadas en la regla de asignación y en sus entradas de datos de asignación de certificados puedan autenticarse en IdM.
43.2.1.1. Añadir una regla de asignación de certificados en la interfaz web de IdM
- Inicie sesión en la interfaz web de IdM como administrador.
-
Navegue hasta
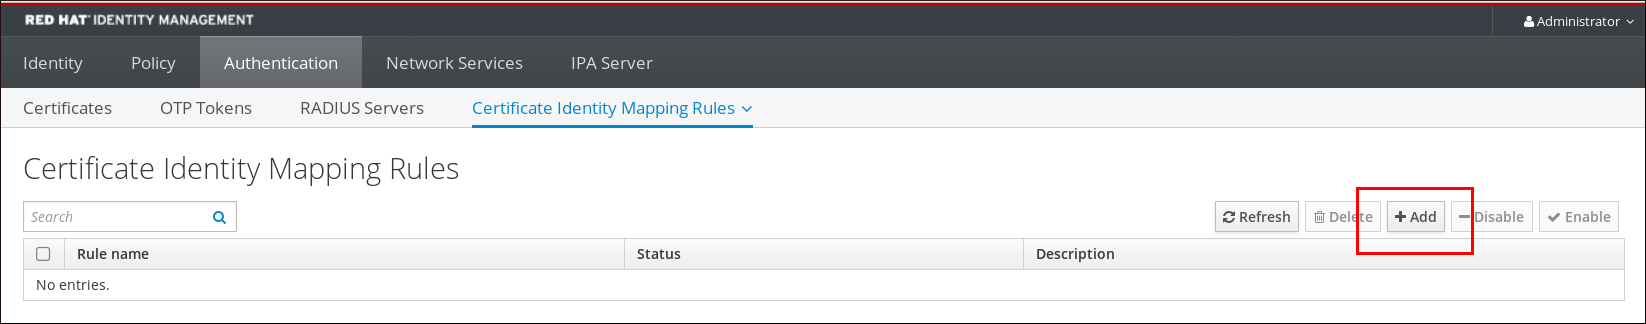
AuthenticationCertificate Identity Mapping RulesCertificate Identity Mapping Rules. Haga clic en
Add.Figura 43.1. Añadir una nueva regla de asignación de certificados en la interfaz web de IdM
- Introduzca el nombre de la regla.
Introduzca la regla de asignación. Por ejemplo, para que el IdM busque las entradas
IssuerySubjecten cualquier certificado que se le presente, y base su decisión de autenticar o no en la información encontrada en estas dos entradas del certificado presentado:(ipacertmapdata=X509:<I>{issuer_dn!nss_x500}<S>{subject_dn!nss_x500})Introduzca la regla de coincidencia. Por ejemplo, para permitir sólo los certificados emitidos por la
Smart Card CAde la organizaciónEXAMPLE.ORGpara autenticar a los usuarios en el IdM:<ISSUER>CN=Smart Card CA,O=EXAMPLE.ORGFigura 43.2. Introducción de los detalles de una regla de asignación de certificados en la interfaz web de IdM

-
Haga clic en
Adden la parte inferior del cuadro de diálogo para añadir la regla y cerrar el cuadro. El demonio de servicios de seguridad del sistema (SSSD) relee periódicamente las reglas de asignación de certificados. Para forzar que la regla recién creada se cargue inmediatamente, reinicie SSSD:
# systemctl restart sssd
Ahora tiene configurada una regla de asignación de certificados que compara el tipo de datos especificados en la regla de asignación que encuentra en un certificado de tarjeta inteligente con los datos de asignación de certificados en sus entradas de usuario de IdM. Cuando encuentra una coincidencia, autentifica al usuario correspondiente.
43.2.1.2. Adición de una regla de asignación de certificados en la CLI de IdM
Obtenga las credenciales del administrador:
# kinit adminIntroduzca la regla de asignación y la regla de coincidencia en la que se basa la regla de asignación. Por ejemplo, para hacer que IdM busque las entradas
IssuerySubjecten cualquier certificado presentado, y base su decisión de autenticar o no en la información encontrada en estas dos entradas del certificado presentado, reconociendo sólo los certificados emitidos por elSmart Card CAde la organizaciónEXAMPLE.ORG:# ipa certmaprule-add rule_name --matchrule '<ISSUER>CN=Smart Card CA,O=EXAMPLE.ORG' --maprule '(ipacertmapdata=X509:<I>{issuer_dn!nss_x500}<S>{subject_dn!nss_x500})' ------------------------------------------------------- Added Certificate Identity Mapping Rule "rule_name" ------------------------------------------------------- Rule name: rule_name Mapping rule: (ipacertmapdata=X509:<I>{issuer_dn!nss_x500}<S>{subject_dn!nss_x500}) Matching rule: <ISSUER>CN=Smart Card CA,O=EXAMPLE.ORG Enabled: TRUEEl demonio de servicios de seguridad del sistema (SSSD) relee periódicamente las reglas de asignación de certificados. Para forzar que la regla recién creada se cargue inmediatamente, reinicie SSSD:
# systemctl restart sssd
Ahora tiene configurada una regla de asignación de certificados que compara el tipo de datos especificados en la regla de asignación que encuentra en un certificado de tarjeta inteligente con los datos de asignación de certificados en sus entradas de usuario de IdM. Cuando encuentra una coincidencia, autentifica al usuario correspondiente.

