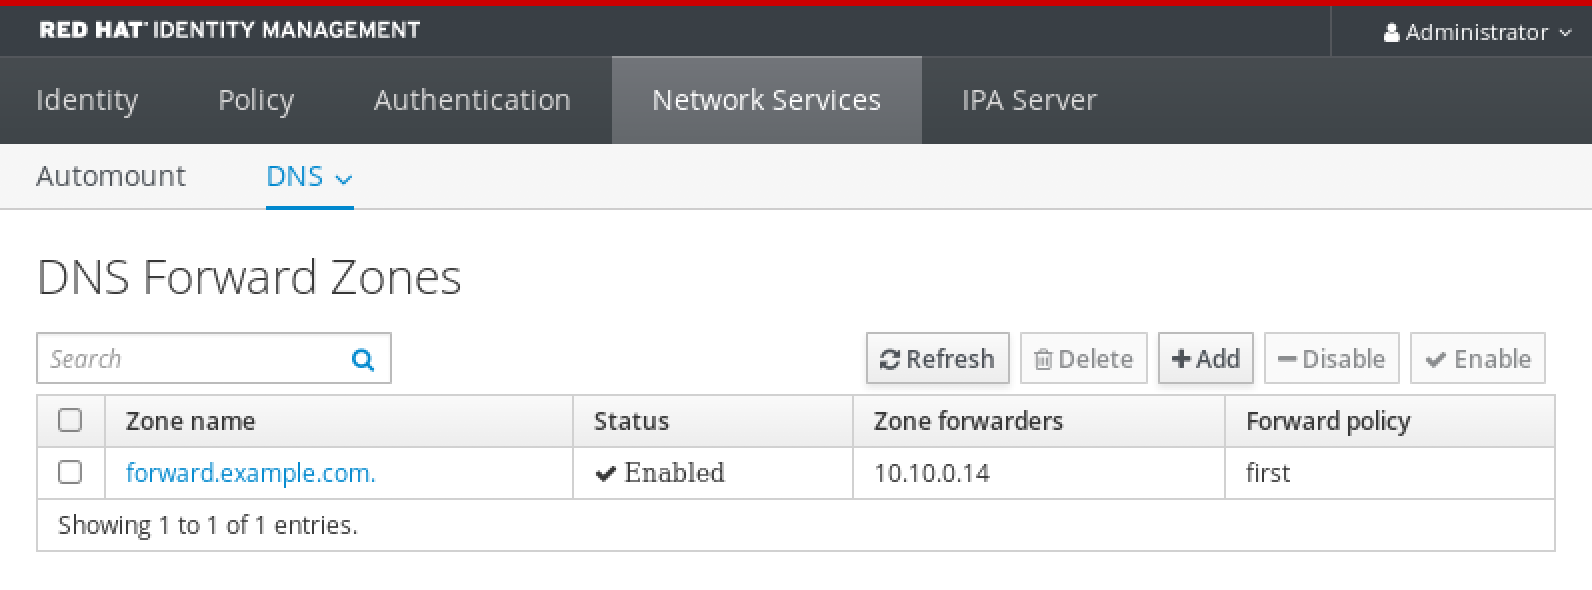
6.5. IdM 웹 UI에 DNS 전달 영역 추가
IdM(Identity Management) 웹 UI에 DNS 전달 영역을 추가하려면 다음 절차를 따르십시오.
꼭 필요한 경우가 아니면 전달 영역을 사용하지 마십시오. 전달 영역은 표준 솔루션이 아니며 이를 사용하면 예기치 않은 문제가 발생할 수 있습니다. 전달 영역을 사용해야 하는 경우 글로벌 전달 구성을 재정의하는 데 사용을 제한합니다.
새 DNS 영역을 생성할 때 Red Hat은 이름 서버(NS) 레코드를 사용하여 표준 DNS 위임을 사용하고 전달 영역을 방지하는 것이 좋습니다. 대부분의 경우 글로벌 전달자를 사용하는 것으로 충분하고 전달 영역이 필요하지 않습니다.
사전 요구 사항
- IdM 관리자로 IdM WebUI에 로그인되어 있습니다.
- 쿼리를 전달할 DNS 서버의 인터넷 프로토콜(IP) 주소를 알고 있습니다.
절차
IdM 웹 UI에서
Network ServicesDNS Forward ZonesDNS를 선택합니다.
DNS 전달 영역섹션에서추가를 클릭합니다.
DNS 전달 영역 추가창에서 전달 영역 이름을 지정합니다.
Add(추가) 버튼을 클릭하고 DNS 서버의 IP 주소를 지정하여 전달 요청을 수신합니다. 전달 영역당 여러 전달자를 지정할 수 있습니다.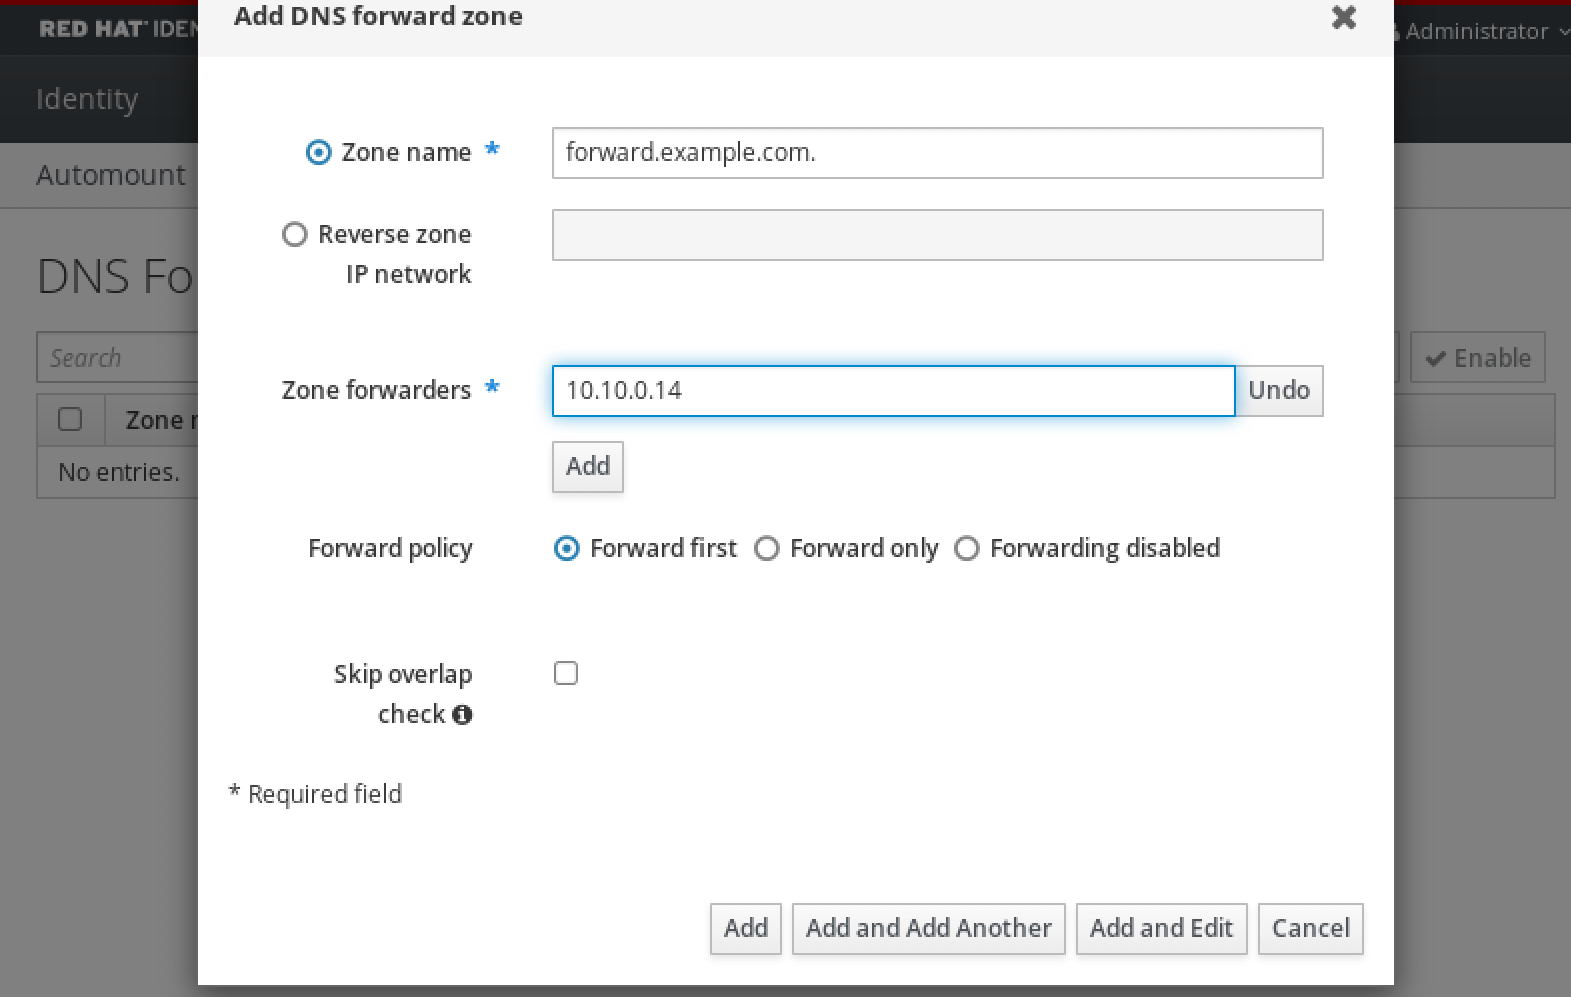
Forward policy를 선택합니다.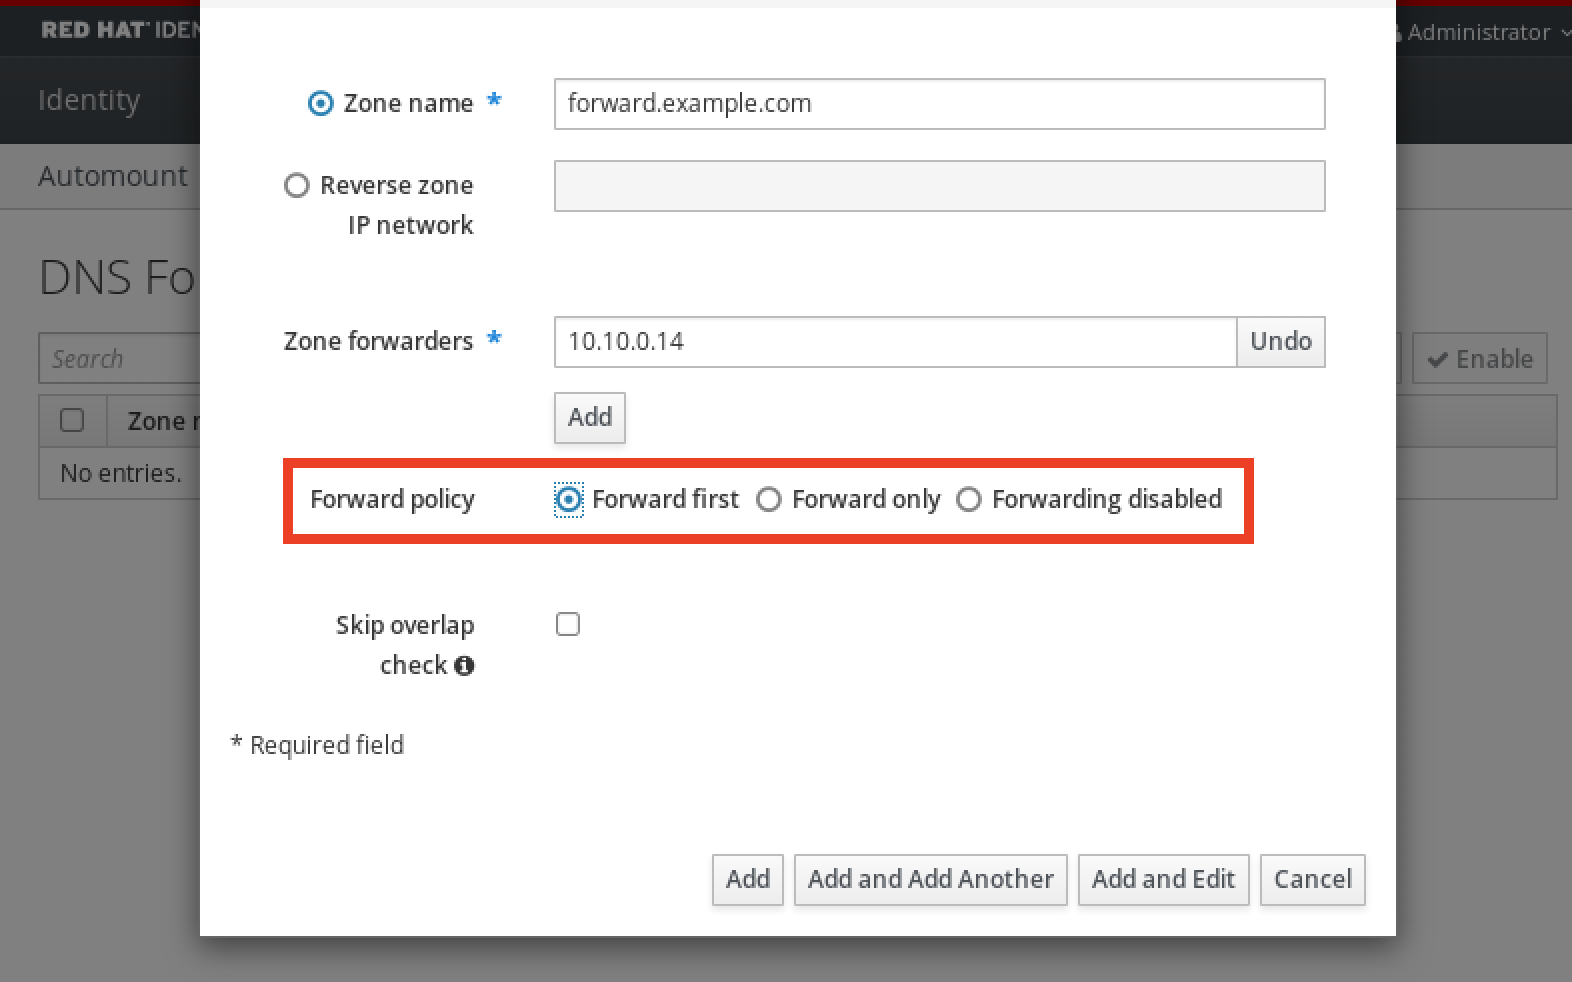
-
창 하단에 있는
Add(추가)를 클릭하여 새 전달 영역을 추가합니다.
검증
IdM 웹 UI에서
Network ServicesDNS Forward ZonesDNS를 선택합니다.
지정한 forwarders 및 forward 정책을 사용하여 생성한 정방향 영역이 있으며 IdM 웹 UI에 활성화되어 있는지 확인합니다.