6.3. 第 1 步 - VPC 所有者:将 VPC 配置为在您的 AWS 机构中共享
您可以在 VPC 中与 AWS 机构中另一个 AWS 帐户共享子网。
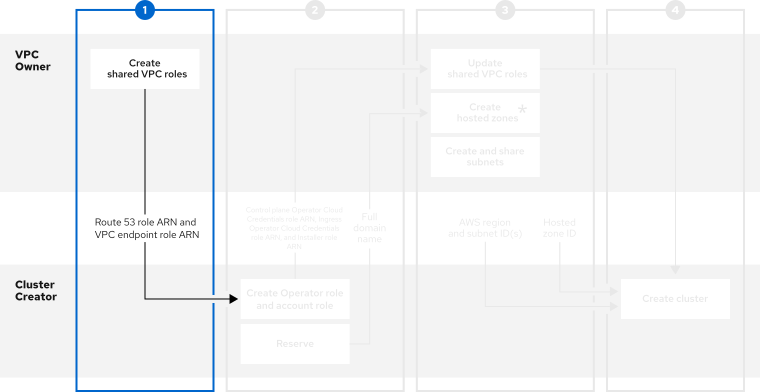
流程
- 在 AWS 控制台的 VPC 部分中 根据您的规格创建或修改 VPC。确保您已选择正确的区域。
创建
Route 53 角色。注意您必须在计划创建 Amazon
Route 53 托管区(在第 3 步中创建的)中创建 Route 53 角色。例如,如果要在集中管理的 VPC 帐户中创建托管区,您必须在 VPC Owner帐户中创建 Route 53 角色。如果要在工作负载帐户中创建托管区,您必须在 Cluster Creator帐户中创建 Route 53 角色。创建自定义信任策略文件,该文件授予假定角色的权限:
$ cat <<EOF > /tmp/route53-role.json
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Effect": "Allow",
            "Principal": {
                "AWS": "arn:aws:iam::<Account-ID>:root"
            },
            "Action": "sts:AssumeRole"
        }
    ]
}
EOF
信任策略主体(
Principal.AWS)可以限定到 ingress Operator 角色和安装程序帐户角色,而不是root。为 AWS 受管策略
ROSASharedVPCRoute53Policy创建 IAM 角色。$ aws iam create-role --role-name <role_name> \ --assume-role-policy-document file:///tmp/route53-role.json附加 AWS 受管策略
ROSASharedVPCRoute53Policy,以允许必要的共享 VPC 权限。$ aws iam attach-role-policy --role-name <role_name> \ --policy-arn arn:aws:iam::aws:policy/ROSASharedVPCRoute53Policy
创建
VPC 端点角色。创建自定义信任策略文件,该文件授予假定角色的权限:
$ cat <<EOF > /tmp/shared-vpc-role.json
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Effect": "Allow",
            "Principal": {
                "AWS": "arn:aws:iam::<Account-ID>:root"
            },
            "Action": "sts:AssumeRole"
        }
    ]
}
EOF
信任策略主体(
Principal.AWS)可以限定到 ingress Operator 角色和安装程序帐户角色,而不是root。为 AWS 受管策略
ROSASharedVPCEndpointPolicy创建 IAM 角色:$ aws iam create-role --role-name <role_name> \ --assume-role-policy-document file:///tmp/vpce-role.json附加 AWS 受管策略
ROSASharedVPCEndpointPolicy,以允许必要的共享 VPC 权限。$ aws iam attach-role-policy --role-name <role_name> \ --policy-arn arn:aws:iam::aws:policy/ROSASharedVPCEndpointPolicy
-
为 Cluster Creator 提供
Route 53ARN 来继续配置。角色ARN 和 VPC 端点角色

