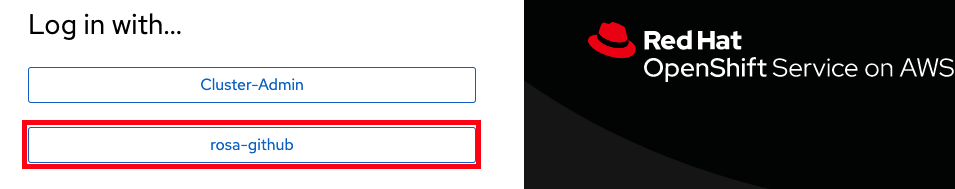
1.3.3. 使用 GitHub 设置 IDP
要简化登录过程,并允许用户使用其现有凭证进行身份验证,请将 GitHub 配置为身份提供程序(IDP)。此集成通过集中用户身份验证来简化整个机构的访问管理。
流程
登录到您的 GitHub 帐户。
提示如果您没有在现有机构中管理员,请参阅上一节中"创建 GitHub 机构"。
在终端中,输入以下命令来设置 GitHub IDP:
rosa create idp --cluster=<cluster name> --interactive输入以下值:
Type of identity provider: github
Identity Provider Name: <IDP-name>
Restrict to members of: organizations
GitHub organizations: <organization-account-name>
CLI 将为您提供链接。将链接复制并粘贴到浏览器中,然后按 Enter 键。这将填写所需信息,以注册此应用用于 OAuth。您不需要修改任何信息。
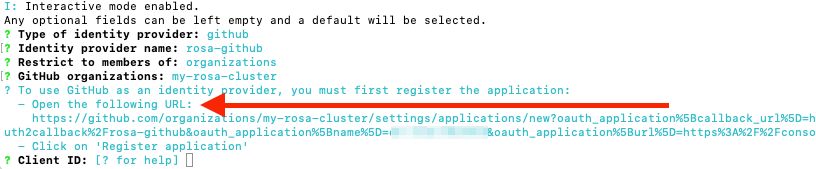
点击 Register application。

下一页显示一个 客户端 ID。复制 ID 并将其粘贴到请求 客户端 ID 的终端中。
注意不要关闭选项卡。
CLI 将要求提供 客户端 Secret。返回到浏览器中,再单击 Generate a new client secret。
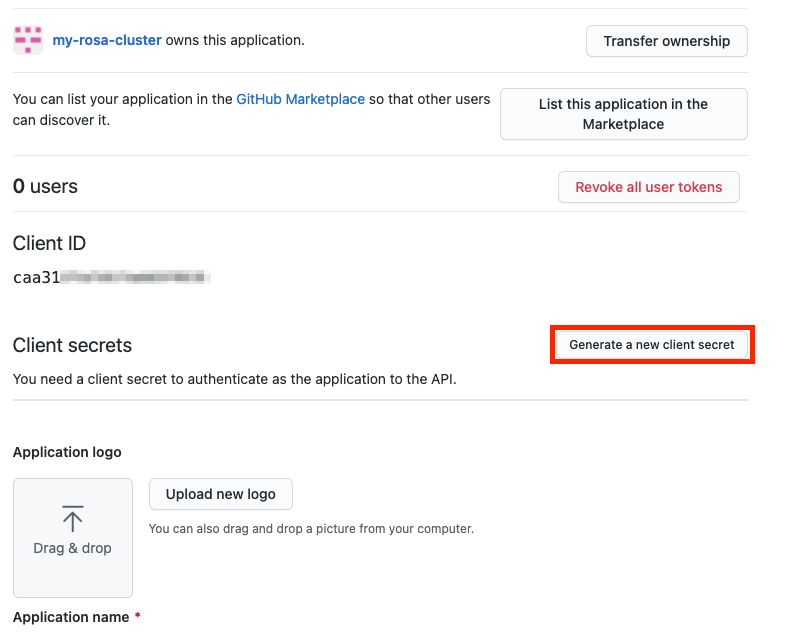
- 已为您生成 secret。复制您的 secret,因为它永远不会再次可见。
- 将您的 secret 粘贴到终端中,然后按 Enter 键。
- 将 GitHub Enterprise Hostname 留空。
- 选择 声明。
等待大约 1 分钟以便创建 IDP,并将配置在集群中进行。
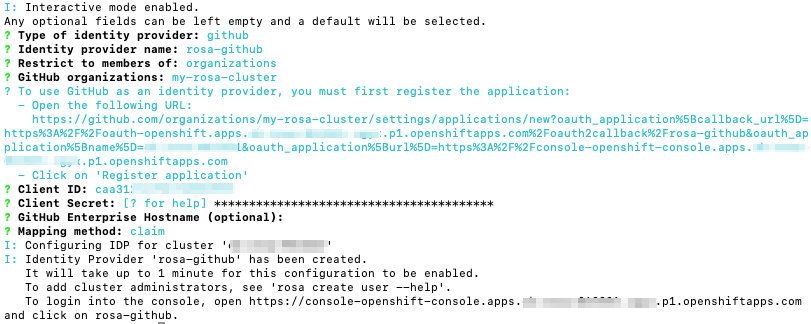
复制返回的链接并将其粘贴到您的浏览器中。新 IDP 应在您选择的名称下可用。点您的 IDP,并使用您的 GitHub 凭证访问集群。