2.3. Web コンソールを使用した新規インスタンスの設定
管理者は、Web コンソールを使用して、ブラウザーベースのインターフェイスを使用して新規インスタンスを作成することができます。
このセクションでは、以下について説明します。
2.3.1. Web コンソールで新しい Directory Server インスタンスの設定
本セクションでは、Web コンソールを使用して、新しい Directory Server インスタンスを設定する方法を説明します。
前提条件
Web コンソールがサーバーにインストールされ、ローカルのファイアウォールで 9090 ポートが開いている。
詳細は、
RHEL 8 で Web コンソールを使用したシステムの管理のWeb コンソールのインストールセクションを参照してください。
手順
ブラウザーを使用して、Directory Server ホストのポート 9090 で実行している Web コンソールに接続します。以下に例を示します。
https://server.example.com:9090-
rootユーザー、または sudo 権限を持つユーザーとしてログインします。 - Red Hat Directory Server エントリーを選択します。
新規インスタンスを作成します。
- サーバーにインスタンスが存在しない場合は、 ボタンをクリックします。
- サーバーが既存のインスタンスを実行している場合は、 を選択し、 をクリックします。
Create New Server Instanceフォームのフィールドに入力します。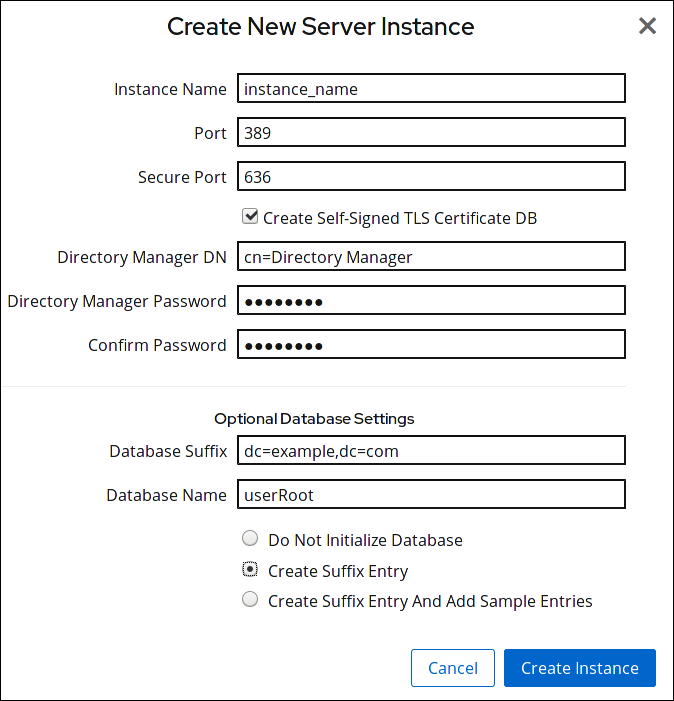
Instance Name: インスタンスの名前を設定します。重要インスタンスの作成後にインスタンス名を変更することはできません。
-
Port: LDAP プロトコルのポート番号を設定します。ポートは、別のインスタンスまたはサービスが使用中にすることはできません。デフォルトのポートは 389 です。 -
Secure Port: LDAPS プロトコルのポート番号を設定します。ポートは、別のインスタンスまたはサービスが使用中にすることはできません。デフォルトのポートは 636 です。 Create Self-Signed TLS Certificate DB: インスタンスで TLS 暗号化を有効にし、自己署名証明書を作成します。重要セキュリティーを強化するために、Red Hat は、自己署名証明書と TLS を有効にして新規インスタンスを作成することを推奨します。自己署名証明書は、後で認証局 (CA) が発行する証明書に置き換えることができること注意してください。
-
Directory Manager DN: インスタンスの管理ユーザーの識別名 (DN) を設定します。デフォルト値はcn=Directory Managerです。 -
Directory Manager Password: インスタンスの管理ユーザーのパスワードを設定します。 -
Confirm Password:Directory Manager Passwordフィールドと同じ値に設定されていることを確認します。 -
Database Suffix: バックエンドの接尾辞を設定します。デフォルト値はdc=example,dc=comです。 -
Database Name: バックエンドデータベースの名前を設定します。バックエンドの接尾辞を指定した場合は、このフィールドに入力する必要があります。
以下のいずれかのオプションを選択します。
-
Do Not Initialize Database: インストーラーはデータベースと接尾辞を作成しません。 -
Create Suffix Entry: インストーラーは、Database SuffixフィールドおよびDatabase Nameフィールドに入力した値に基づいて、データベースと接尾辞を作成します。 Create Suffix Entry And Add Sample Entries: インストーラーは、Database SuffixフィールドおよびDatabase Nameフィールドに入力されている値に基づいてデータベースと接尾辞を作成します。さらに、インストーラーはディレクトリーにサンプルエントリーを作成します。注記インストール時に接尾辞を作成しない場合は、ディレクトリーにエントリーを追加する前に手動で作成する必要があります。
-
をクリックします。
新しいインスタンスが起動し、システムの起動時に自動的に起動するように設定されています。
- ファイアウォールで必要なポートを開きます。「ファイアウォールで必要なポートを開く」 を参照
関連情報
- Web コンソールの詳細は、RHEL 8 Web コンソールを使用したシステムの管理 を参照してください。
- インストール後に証明書をインストールする方法は、Red Hat Directory Server 管理ガイドの Directory Server が使用する NSS データベースの管理 を参照してください。
2.3.2. ファイアウォールで必要なポートを開く
他のマシンがネットワーク経由で Directory Server に接続できるようにするには、ローカルのファイアウォールで必要なポートを開きます。
インスタンスの作成時にポートが指定されていないと、そのインスタンスは LDAP にポート 389 を使用し、LDAPS プロトコルにはポート 636 を使用します。
前提条件
- インスタンスの作成時に設定される LDAP プロトコルおよび LDAPS プロトコルのポート番号。
手順
firewalldサービスが実行していることを確認します。firewalldが実行中であることを確認するには、次のコマンドを実行します。# systemctl status firewalld ● firewalld.service - firewalld - dynamic firewall daemon Loaded: loaded (/usr/lib/systemd/system/firewalld.service; enabled; vendor preset: enabled) Active: active (running) since Fri 2018-06-15 14:06:33 CEST; 1h 17min ago ...firewalldを起動し、システムの起動時にサービスが自動的に起動するように設定するには、次のコマンドを実行します。# systemctl start firewalld # systemctl enable firewalld
firewall-cmdユーティリティーを使用して必要なポートを開きます。たとえば、デフォルトのファイアウォールゾーンで LDAP および LDAPS のデフォルトポートを開くには、次を実行します。# firewall-cmd --permanent --add-port={389/tcp,636/tcp}ファイアウォール設定を再読み込みし、変更が即座に行われることを確認します。
# firewall-cmd --reload
関連情報
-
firewall-cmdを使用してシステムでポートを開く方法は、Red Hat Enterprise Linux の セキュリティーガイド または man ページfirewall-cmd(1)を参照してください。

