16.6. 点jacking
单击jacking 是一种欺骗用户点击与用户感知不同的用户界面元素的技术。恶意站点在透明的 iFrame 上加载目标站点,覆盖一组直接放置在目标站点的重要按钮的 dummy 按钮之上。当用户点击可见的按钮时,他们会在隐藏页面中点击按钮。攻击者可以窃取用户的身份验证凭据,并使用此方法访问其资源。
默认情况下,红帽构建的 Keycloak 的每个响应都会设置一些阻止这个问题的特定 HTTP 标头。具体来说,它设置 X-Frame-Options 和 Content-Security-Policy。您应该查看这两个标头的定义,因为您可以控制很多精细的浏览器访问。
流程
在 Admin 控制台中,您可以指定 X-Frame-Options 和 Content-Security-Policy 标头的值。
- 单击 Realm Settings 菜单项。
点 Security Defenses 选项卡。
安全国防
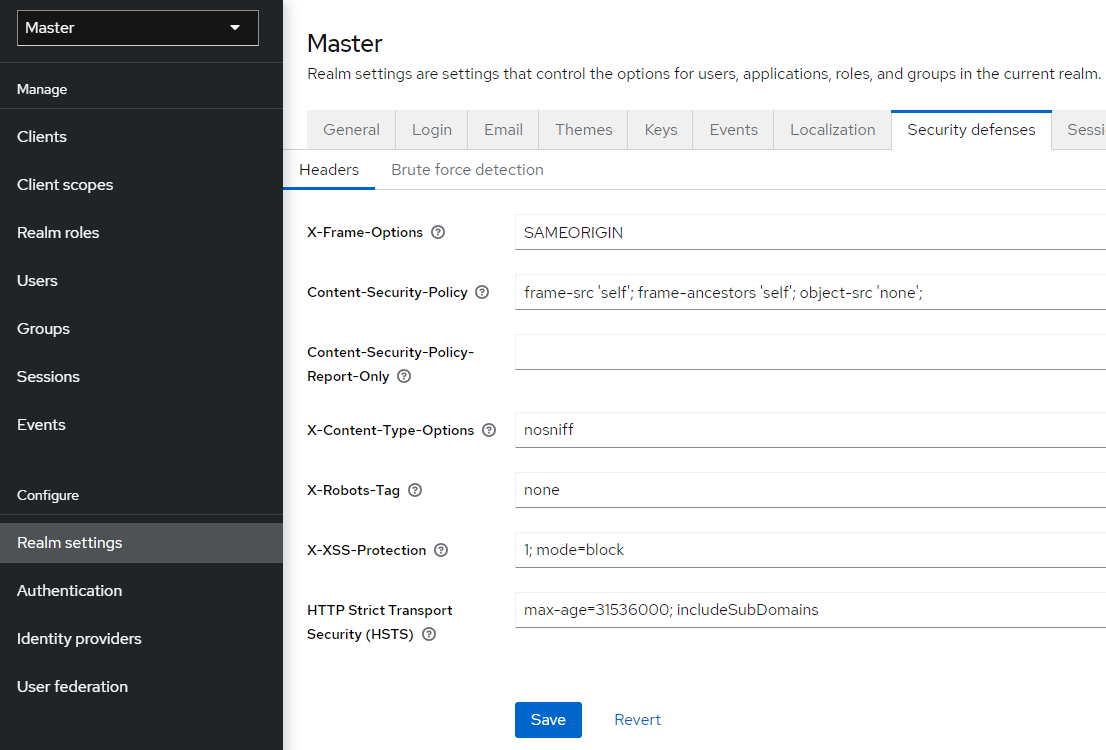
默认情况下,红帽构建的 Keycloak 仅为 iframes 设置相同 的原始策略。

