2.13. 使用 Red Hat Single Sign-On 将用户同步到 Ceph 仪表板
您可以使用红帽单点登录(SSO)与轻量级目录访问协议(LDAP)集成来把用户同步到 Red Hat Ceph Storage 仪表板。
用户被添加到特定域中,它们可以通过 SSO 访问仪表板,而无需密码进行任何额外的要求。
先决条件
- 一个正在运行的 Red Hat Ceph Storage 集群。
- 已安装仪表板。
- 控制面板的管理员级别访问权限。
- 用户添加到仪表板中。请参阅 Red Hat Ceph Storage Dashboard Guide 中的 使用仪表板创建用户部分。
- 所有主机上的 root 级别访问权限。
- 为同步用户创建的 admin 帐户。请参阅 Red Hat Ceph Storage Dashboard Guide 中的创建管理员帐户,以便将用户同步到 Ceph 仪表板部分。
流程
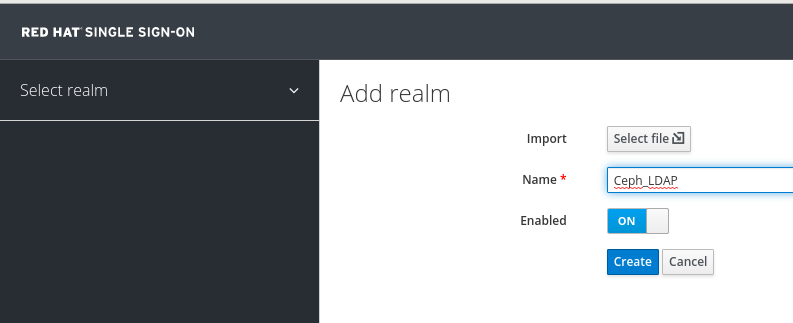
- 要创建域,点 Master 下拉菜单。在这个域中,您可以提供对用户和应用程序的访问权限。
在 Add Realm 窗口中,输入区分大小写的域名,并将参数 Enabled 设置为 ON,点 Create :
在 Realm Settings 选项卡中,设置以下参数并点 Save :
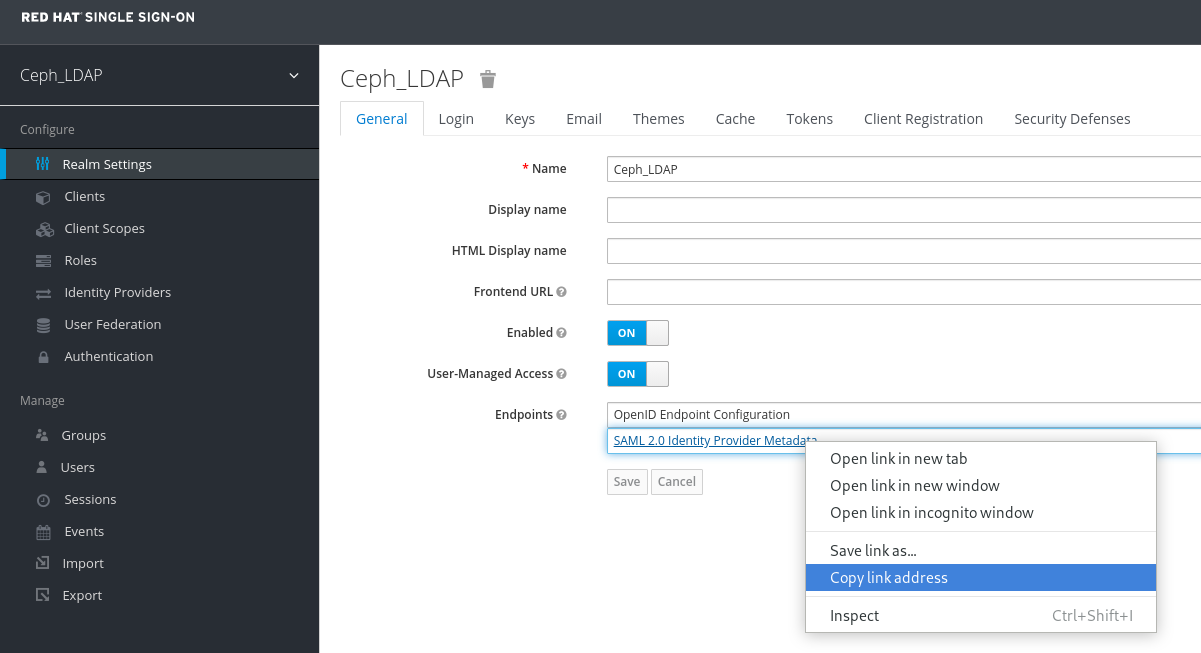
- enabled - ON
- 用户管理的访问 - ON
记录下 SAML 2.0 身份提供商元数据的链接地址,粘贴到 Client Settings 中。
在 Clients 选项卡中,点 Create :
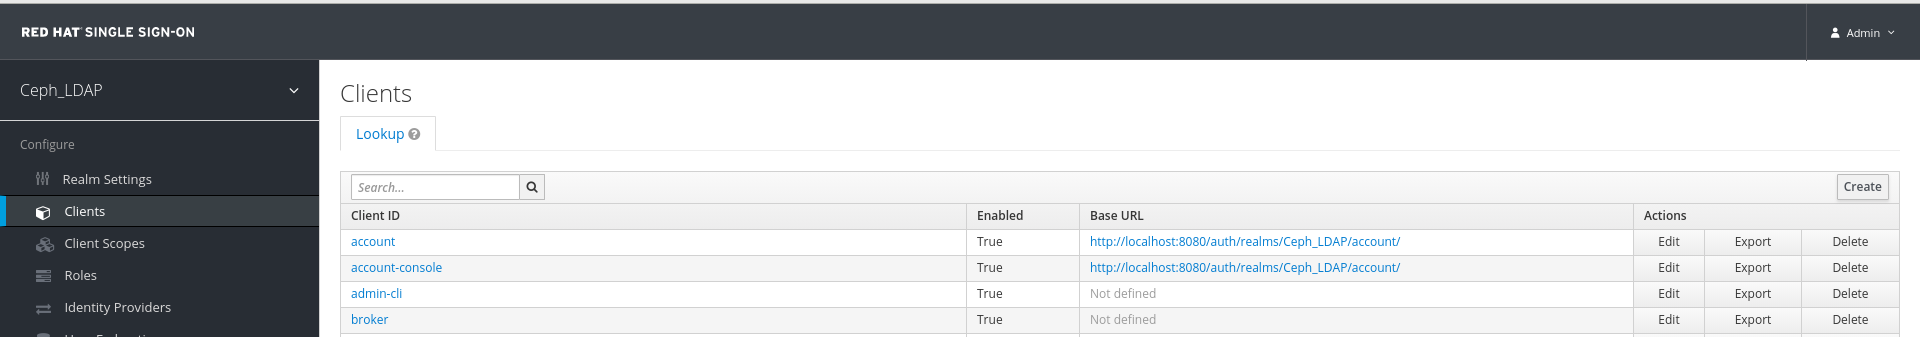
在 Add Client 窗口中设置以下参数,点 Save :
Client ID - BASE_URL:8443/auth/saml2/metadata
示例
https://example.ceph.redhat.com:8443/auth/saml2/metadata
- 客户端协议 - saml
在 Client 窗口中,在 Settings 选项卡中设置以下参数:
表 2.2. 客户端设置标签页 参数的名称 语法 示例 客户端 IDBASE_URL:8443/auth/saml2/metadata
https://example.ceph.redhat.com:8443/auth/saml2/metadata
EnabledON
ON
客户端协议saml
saml
包括 AuthnStatementON
ON
签署文档ON
ON
签名算法RSA_SHA1
RSA_SHA1
SAML 签名密钥名称KEY_ID
KEY_ID
有效重定向 URLBASE_URL:8443/*
https://example.ceph.redhat.com:8443/*
基本 URLBASE_URL:8443
https://example.ceph.redhat.com:8443/
Master SAML 处理 URLhttps://localhost:8080/auth/realms/REALM_NAME/protocol/saml/descriptor
https://localhost:8080/auth/realms/Ceph_LDAP/protocol/saml/descriptor
注意从 Realm Settings 选项卡中粘贴 SAML 2.0 身份提供程序元数据的链接。
在 Fine Grain SAML Endpoint Configuration 下,设置以下参数并点 Save :
表 2.3. 精细的 SAML 配置 参数的名称 语法 示例 Assertion Consumer Service POST Binding URLBASE_URL:8443/#/dashboard
https://example.ceph.redhat.com:8443/#/dashboard
Assertion Consumer Service Redirect Binding URLBASE_URL:8443/#/dashboard
https://example.ceph.redhat.com:8443/#/dashboard
Logout Service Redirect Binding URLBASE_URL:8443/
https://example.ceph.redhat.com:8443/
在 Clients 窗口的 Mappers 选项卡中,设置以下参数并点 Save :
表 2.4. 客户端映射程序标签 参数的名称 Value 协议saml
名称username
Mapper Property用户属性
属性username
SAML 属性名称username
在 Clients Scope 选项卡中,选择 role_list :
- 在 Mappers 选项卡中,选择 角色列表,将 Single Role Attribute 设置为 ON。
选择 User_Federation 选项卡:
- 在 User Federation 窗口中,从下拉菜单中选择 ldap :
在 User_Federation 窗口中,Settings 选项卡设置以下参数,然后单击保存 :
表 2.5. 用户 Federation Settings 标签页 参数的名称 Value 控制台显示名称rh-ldap
导入用户ON
Edit_ModeREAD_ONLY
用户名 LDAP 属性username
RDN LDAP 属性username
UUID LDAP 属性nsuniqueid
用户对象类inetOrgPerson, organizationalPerson, rhatPerson
连接 URL示例:ldap://ldap.corp.redhat.com,点 Test Connection。您将收到 LDAP 连接成功的通知。
用户 DNou=users, dc=example, dc=com
绑定类型simple
点 Test authentication。您将收到 LDAP 身份验证成功的通知。
在 Mappers 选项卡中,选择 first name 行并编辑以下参数,然后单击 Save :
- LDAP 属性 - 指定名称
在 User_Federation 选项卡,Settings 选项卡中,点 Synchronize all users:
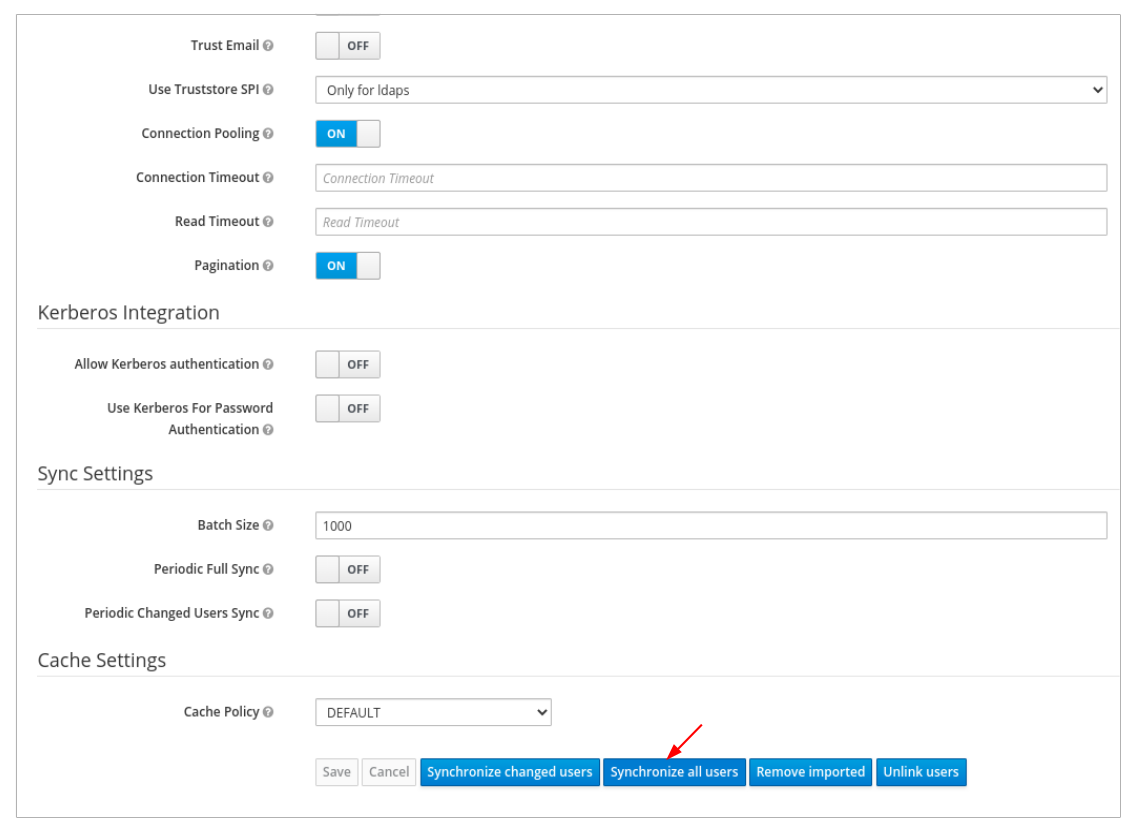
您将收到用户同步成功完成的通知。
在 Users 选项卡中,搜索添加到仪表板中的用户并点击 Search 图标:
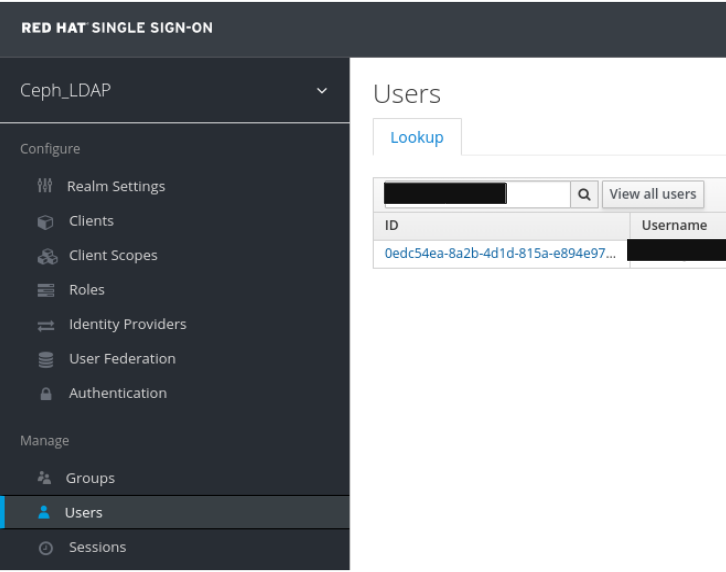
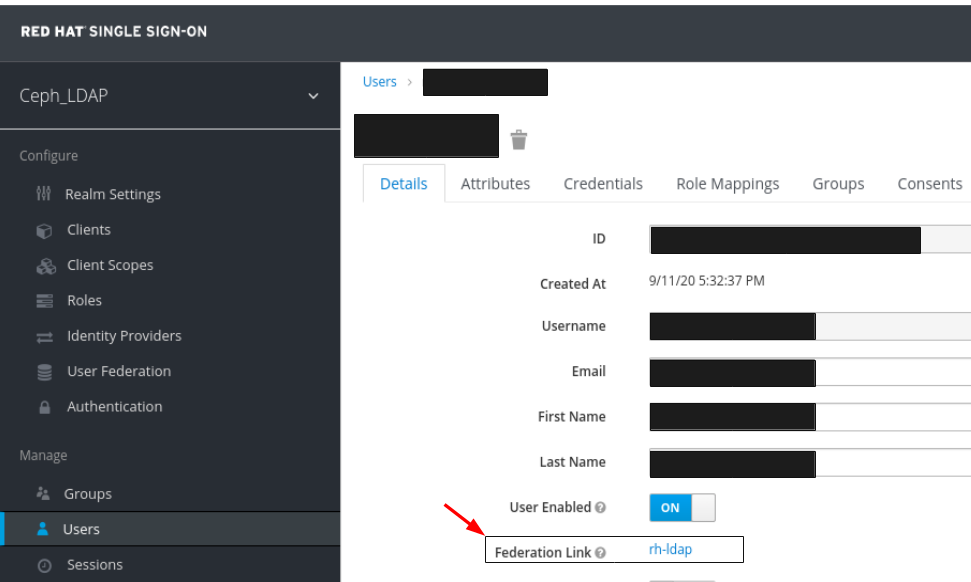
要查看用户,请点特定行。您应该看到联邦链接,作为提供给用户联邦的名称。
 重要
不要手动添加用户,因为用户不会由 LDAP 同步。如果手动添加,点 Delete 来删除用户。
验证
用户添加到 realm,控制面板可以使用其电子邮件地址和密码访问 Ceph 仪表板。
示例
https://example.ceph.redhat.com:8443

