10.8. 如果 AD 用户条目不包含证书或映射数据,配置证书映射
这个用例描述了在 IdM 部署中使用 Active Directory(AD)启用证书映射所需的步骤,用户存储在 AD 中,并且 AD 中的用户条目没有包含整个证书也没有证书映射数据。
先决条件
- 用户在 IdM 中没有帐户。
-
用户在 AD 中包含一个帐户,其中没有包含整个证书也没有包括
altSecurityIdentities属性,AD 相当于 IdMcertmapdata属性。 IdM 管理员已完成了以下任务之一:
-
将整个 AD 用户证书添加到 IdM 中的 AD
用户 ID 覆盖中。 - 创建一个映射到证书中备用字段的证书映射规则,如 Subject Alternative Name 或用户的 SID。
-
将整个 AD 用户证书添加到 IdM 中的 AD
10.8.1. 在 IdM Web UI 中添加证书映射规则
复制链接链接已复制到粘贴板!
- 以管理员身份登录 IdM Web UI。
-
进入到
AuthenticationCertificate Identity Mapping RulesCertificate Identity Mapping Rules。 点
Add。图 10.9. 在 IdM web UI 中添加新证书映射规则

- 输入规则名称。
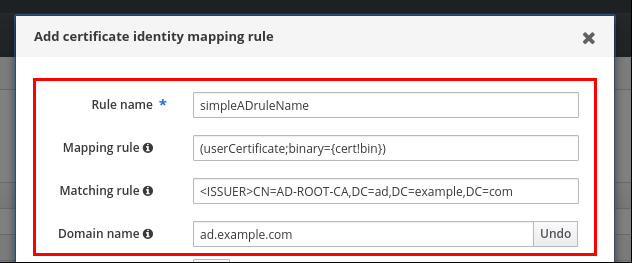
输入映射规则。与存储在 IdM 中的 AD 用户条目中的证书相比,会出现 IdM 为进行身份验证的整个证书:
(userCertificate;binary={cert!bin})注意因为证书还包含作为 SAN 的用户主体名称或具有最新更新、证书的 SID 扩展中的用户的 SID ,则您也可以使用这些字段将证书映射到用户。例如,如果使用用户的 SID,请将此映射规则替换为
LDAPU1: (objectsid={sid})。有关证书映射的更多信息,请参阅您系统上的sss-certmap手册页。输入匹配的规则。例如,只允许
AD.EXAMPLE.COM域的AD-ROOT-CA签发的证书进行验证:<ISSUER>CN=AD-ROOT-CA,DC=ad,DC=example,DC=com输入域名。例如,要在
ad.example.com域中搜索用户:图 10.10. 用户没有证书或映射存储在 AD 中的数据的证书映射规则
-
点
Add。 系统安全服务守护进程(SSSD)会定期重新读取证书映射规则。要强制新创建的规则立即载入,在 CLI 中重启 SSSD:
# systemctl restart sssd

