10.7. 如果将 AD 配置为将用户证书映射到用户帐户,配置证书映射
这个用户故事描述了如果 IdM 部署与活动目录(AD)有信任关系时,在 IdM 中启用证书映射所需的步骤,用户存储在 AD 中,AD 中的用户条目包含证书映射数据。
先决条件
- 用户在 IdM 中没有帐户。
-
用户在 AD 中有一个帐户,其中包含
altSecurityIdentities属性(AD 等同于 IdMcertmapdata属性)。 - IdM 管理员有权访问 IdM 证书映射规则可以基于的数据。
10.7.1. 在 IdM Web UI 中添加证书映射规则
复制链接链接已复制到粘贴板!
- 以管理员身份登录 IdM Web UI。
-
进入到
AuthenticationCertificate Identity Mapping RulesCertificate Identity Mapping Rules。 点
Add。图 10.7. 在 IdM web UI 中添加新证书映射规则

- 输入规则名称。
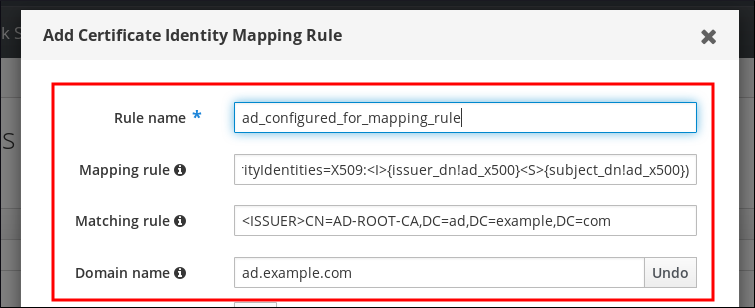
输入映射规则。例如,要让 AD DC 搜索提供给它们的任何证书中带有
Issuer和Subject条目,并根据在提供的证书中的这两个条目是否被找到来决定进行验证或不验证。(altSecurityIdentities=X509:<I>{issuer_dn!ad_x500}<S>{subject_dn!ad_x500})输入匹配的规则。例如,只允许
AD.EXAMPLE.COM域的AD-ROOT-CA签发的证书在 IdM 中验证用户:<ISSUER>CN=AD-ROOT-CA,DC=ad,DC=example,DC=com输入域:
ad.example.com图 10.8. 如果为映射配置了 AD,则证书映射规则
-
点
Add。 系统安全服务守护进程(SSSD)会定期重新读取证书映射规则。要强制立即载入新创建的规则,请在 CLI 中重启 SSSD:
# systemctl restart sssd

