第3章 組織、ロケーション、およびライフサイクル環境の設定
Red Hat Satellite 6 は、組織とロケーションの管理に対して統合的なアプローチを取ります。システム管理者は、1 台の Satellite Server に、組織とロケーションをそれぞれ複数定義します。たとえば、3 つの国 (米国、英国、および日本) に 3 つの組織 (Finance (財務)、Marketing (マーケティング)、および Sales (営業)) がある会社について考えてみましょう。この例では、Satellite Server がすべての地理的な場所 (ロケーション) にあるすべての組織を管理しているため、システムを管理するためのコンテキストを 9 つ作成します。さらに、ユーザーはロケーションを定義し、そのロケーションをネストして階層を作成できます。たとえば、Satellite 管理者が、米国のロケーションをさらにボストン、フェニックス、サンフランシスコなどの都市に分けるような場合です。
図3.1 Red Hat Satellite 6 のトポロジー例
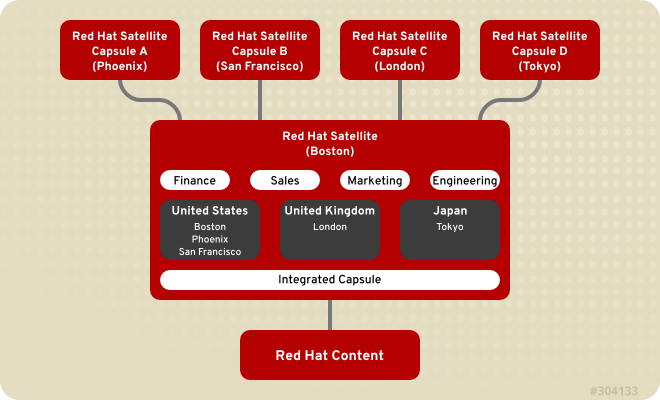
コンテンツと設定は、中央の Satellite Server と、特定のロケーションに割り当てられた Satellite Capsule Server との間で同期され、中央の Satellite Server が管理機能を保持します。
3.1. 組織
リンクのコピーリンクがクリップボードにコピーされました!
組織 は、所有者、目的、コンテンツ、セキュリティーレベルなどの区分に基づいてホストを論理グループに分割します。
Web UI 内では、複数の組織を表示、作成、管理できます。ソフトウェアおよびホストのエンタイトルメントは、多くの組織に割り当てることができ、それらの組織へのアクセスは制御されます。
各組織は、1 つの Red Hat カスタマーアカウントで作成して使用する必要がありますが、各アカウントで複数の組織を管理できます。サブスクリプションマニフェストは単一の組織にのみインポートでき、Satellite は別の組織にすでにアップロードされた証明書をアップロードしません。
Red Hat Satellite のインストールプロセスでは、別の名前が指定されていない限り、Default Organization という名前の組織が作成されます。組織名には、対応するラベルがあります。
重要
新規ユーザーにデフォルトの組織が割り当てられていないと、そのアクセスは制限されます。ユーザーにシステム権限を付与するには、ユーザーをデフォルトの組織に割り当て、ログアウトし、再度ログインします。
3.1.1. 組織の作成
リンクのコピーリンクがクリップボードにコピーされました!
以下の手順は、新規の組織を作成する方法を示しています。
手順3.1 組織の作成:
に移動します。 - をクリックします。
- 名前 フィールド に、新しい組織の名前を入力します。
- Label フィールドに新しい組織のラベルを挿入します。
- 説明 フィールドに、新しい組織の説明を挿入します。
- をクリックします。
- 新しい組織に割り当てるホストを選択します。
- 組織のないすべてのホストを新しい組織に割り当てるには、 をクリックします。
- をクリックして、組織のないホストを手動で選択し、割り当てます。
- をクリックして、ホストの割り当てを省略します。
- Capsule Server、サブネット、コンピュートリソースなど、組織の設定の詳細を指定します。「組織の編集」 で説明されているように、これらの設定は後で変更できます。
- をクリックします。
3.1.2. 組織デバッグ証明書の作成
リンクのコピーリンクがクリップボードにコピーされました!
以下の手順は、組織のデバッグ証明書を生成してダウンロードする方法を示しています。証明書のデバッグにより、組織のリポジトリーからすべてのコンテンツをブラウズできるようになり、プロビジョニングテンプレートのエクスポートに必要になります。
手順3.2 組織のデバッグ証明書の新規作成:
に移動します。 - デバッグ証明書を生成する組織を選択します。
- をクリックします。これにより、デバッグ証明書が生成されます。
- 証明書ファイルをセキュアな場所に保存します。
注記
デバッグ証明書が組織内にダウンロードされていない場合は、プロビジョニングテンプレートのダウンロード時に自動的に生成されます。
3.1.3. 組織のデバッグ証明書の使用
リンクのコピーリンクがクリップボードにコピーされました!
ブラウザーを使用して、またはその組織のデバッグ証明書がある場合は、API を使用して組織のリポジトリーコンテンツを表示できます。前のセクションでは、X.509 形式の証明書を作成してダウンロードする方法を説明します。ブラウザーを使用するには、まず X.509 証明書をブラウザーがサポートする形式に変換してから、証明書をインポートする必要があります。curl ユーティリティーでは、証明書およびキーを別のファイルに抽出するだけで済みます。
手順3.3 Firefox での組織のデバッグ証明書の使用:
- 手順3.2「組織のデバッグ証明書の新規作成:」 の説明に従って、組織の証明書を作成およびダウンロードする。
- たとえば、デフォルトの組織の X.509 証明書を開きます。
$ vi 'Default Organization-key-cert.pem' -----BEGIN RSA PRIVATE KEY-----から-----END RSA PRIVATE KEY-----までのファイルのコンテンツをkey.pemという名前のファイルにコピーします。-----BEGIN CERTIFICATE-----から-----END CERTIFICATE-----までのファイルの内容をcert.pemという名前のファイルにコピーします。- 以下のようにコマンドを入力して PKCS12 形式の証明書を作成し、パスワードまたはフレーズが要求された場合はそれを入力します。
$ openssl pkcs12 -keypbe PBE-SHA1-3DES -certpbe PBE-SHA1-3DES -export -in cert.pem -inkey key.pem -out organization_label.pfx -name 'organization_name' Enter Export Password: Verifying - Enter Export Password: - Preferences タブを使用して、作成された
pfxファイルをブラウザーにインポートします。Navigate toを参照してください。 ビューで を選択し、 を開きます。 タブで をクリックし、読み込む pfxファイルを選択します。証明書の作成時に使用されるパスワードまたはフレーズの入力を求められます。 - ブラウザーのアドレスバーに以下の形式の URL を入力してリポジトリーの参照を開始します。Pulp は組織ラベルを使用するため、URL でも組織ラベルを使用する必要があります。
http://satellite.example.com/pulp/repos/organization_label
手順3.4 curl での組織のデバッグ証明書の使用:
- 手順3.2「組織のデバッグ証明書の新規作成:」 の説明に従って、組織の証明書を作成およびダウンロードする。
- たとえば、デフォルトの組織の X.509 証明書を開きます。
$ vi 'Default Organization-key-cert.pem' -----BEGIN RSA PRIVATE KEY-----から-----END RSA PRIVATE KEY-----までのファイルのコンテンツをkey.pemという名前のファイルにコピーします。-----BEGIN CERTIFICATE-----から-----END CERTIFICATE-----までのファイルの内容をcert.pemという名前のファイルにコピーします。- リポジトリーの有効な URL を検索します。前の手順で説明されている参照方法を使用するか、Web UI を使用できます。たとえば、Web UI を使用して、コンテンツ製品 に
を選択します。 タブで、名前でリポジトリーを選択し、 エントリーを探します。 - curl を使用してリポジトリーにアクセスするには、以下のコマンドを使用します。
$ curl -k --cert cert.pem --key key.pem http://satellite.example.com/pulp/repos/Default_Organization/Library/content/dist/rhel/server/7/7Server/x86_64/sat-tools/6.2/os/cert.pemおよびkey.pemへのパスが適切な絶対パスであることを確認します。そうしないと、コマンドは警告なしで失敗します。
3.1.4. 組織の編集
リンクのコピーリンクがクリップボードにコピーされました!
手順3.5 組織の編集:
に移動します。 - 編集する組織の名前をクリックします。
- 左側のリストから編集するリソースを選択します。
- 目的の項目の名前をクリックし、それらを Selected Items リストに追加します。
- をクリックします。
注記
組織の編集時に、管理者権限を持つユーザーは Users タブに表示されません。
3.1.5. 組織の削除
リンクのコピーリンクがクリップボードにコピーされました!
手順3.6 組織の削除:
組織は、ライフサイクル環境またはホストグループに関連付けられていない場合に削除できます。削除する組織にライフサイクル環境またはホストグループが関連付けられている場合は、 に移動して関連するタブをクリックします。インストール中に作成されたデフォルトの組織は、Satellite 環境で関連付けられていないホストへのプレースホルダーであるため、削除することは推奨されません。環境には常に 1 つ以上の組織が必要です。
に移動します。 - 削除する組織の名前の右側にあるドロップダウンメニューから 削除 を選択 ます。
- 警告ボックスが表示されます。
Delete Organization? - をクリックして組織を削除します。

