9.2. ロギングのセットアップ
任意のアグリゲータタイプへのロギングをセットアップするには、次の手順を使用します。
手順
-
ナビゲーションパネルから、
を選択します。 ロギング設定 ページで、 をクリックします。
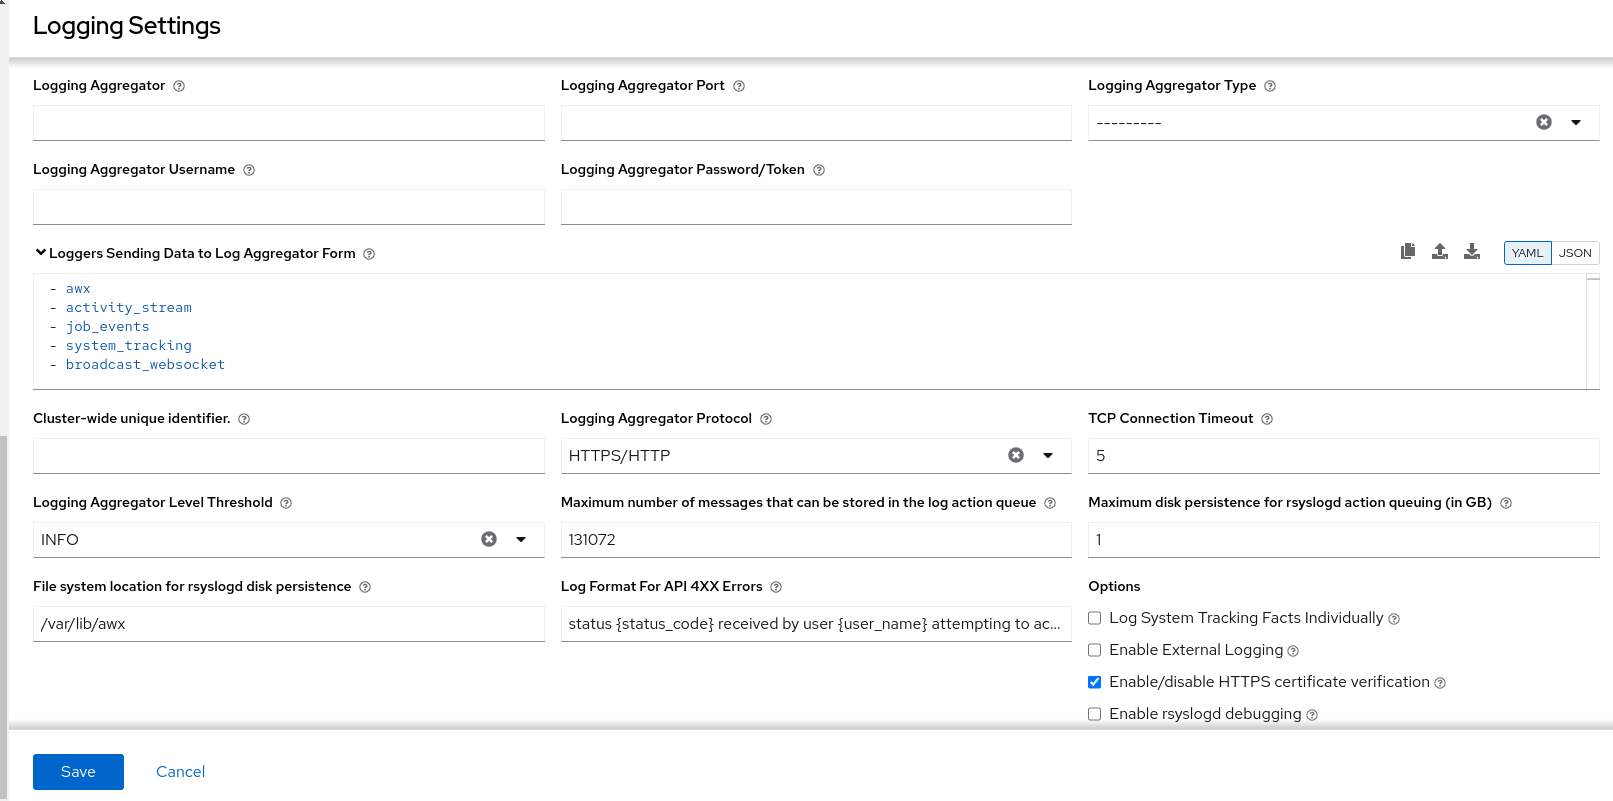
以下のオプションを設定できます。
- ロギングアグリゲーター: ログを送信するホスト名または IP アドレスを入力してください。
ロギングアグリゲーターポート: アグリゲーターにポートが必要な場合は、そのポートを指定します。
注記接続タイプが HTTPS の場合、ホスト名をポート番号付きの URL として入力できます。その後はポートを再度入力する必要はありません。ただし、TCP 接続と UDP 接続は、URL ではなく、ホスト名とポート番号の組み合わせによって特定されます。したがって、TCP 接続または UDP 接続の場合は、指定されたフィールドでポートを指定します。ロギングアグリゲーター フィールドに URL が入力された場合、ホスト名の部分がホスト名として抽出されます。
ロギングアグリゲータータイプ: リストからアグリゲーターサービスを選択するには、ここをクリックしてください。

- ログ集約ユーザー名: 必要に応じて、ログ集約のユーザー名を入力してください。
- ロギングアグリゲーターのパスワード/トークン: 必要に応じて、ロギングアグリゲーターのパスワードを入力してください。
-
ログ集約フォームにデータを送信するロガー:4 種類のデータはすべてデフォルトで事前入力されています。各データ型に関する詳細情報については、フィールドの横にあるツールチップアイコン (
 ) をクリックしてください。不要なデータ型を削除します。
- クラスター全体の一意の識別子: インスタンスを一意に識別するために使用します。
- ロギングアグリゲータープロトコル: クリックして、ログアグリゲーターと通信するための接続タイプ (プロトコル) を選択してください。その後に表示されるオプションは、選択したプロトコルによって異なります。
- TCP 接続タイムアウト: 接続タイムアウト時間を秒単位で指定します。このオプションは、HTTPS および TCP ログアグリゲータープロトコルにのみ適用されます。
- ロギングアグリゲーターレベルしきい値: ログハンドラーが報告する重要度レベルを選択します。
-
ログアクションキューに格納できるメッセージの最大数:
rsyslogアクションキューに格納できるメッセージ数のサイズを定義します。これはメモリー使用量に影響を及ぼす可能性があります。キューがこの数値の 75% に達すると、キューはディスクへの書き込みを開始します (rsyslogのqueue.highWatermark)。90% に達すると、NOTICE、INFO、およびDEBUGメッセージが破棄され始めます (queue.discardMark、queue.discardSeverity=5)。 -
rsyslogd アクションキューイングの最大ディスク永続性 (GB 単位):
rsyslogアクションが受信メッセージを処理するのに時間がかかる場合に、保存するデータ量 (ギガバイト単位) (デフォルトは 1)。アクション (例:omhttp) のrsyslogd queue.maxdiskspace設定と同等です。LOG_AGGREGATOR_MAX_DISK_USAGE_PATHで指定されたディレクトリーにファイルを保存します。 -
rsyslogd ディスク永続化のためのファイルシステムの場所: 外部ログアグリゲーターの障害後に再試行する必要のあるログを永続化する場所 (デフォルトは
/var/lib/awx)。rsyslogd の queue.spoolDirectory設定と同等です。 - API 4XX エラーのログフォーマット: 特定のエラーメッセージを設定します。詳細は、API 4XX エラー設定 を参照してください。
以下のオプションを設定します。
ログシステム追跡情報を個別に確認する: ツールチップ
アイコンをクリックすると、オンにするかデフォルトでオフにするかなど、詳細情報が表示されます。
選択したロギングアグリゲーションのエントリーを確認します。次の例は Splunk 用にセットアップされています。

- 外部ロギングを有効にする: ログを外部ログアグリゲーターに送信する場合は、このチェックボックスを選択してください。
- HTTPS 証明書の検証を有効/無効にする:HTTPS ログプロトコルでは、証明書の検証はデフォルトで有効になっています。接続を確立する前に、外部ログアグリゲーターから送信された HTTPS 証明書をログハンドラーで検証する場合は、このチェックボックスをオンにします。
rsyslogd のデバッグを有効にする: このチェックボックスを選択すると、
rsyslogdの詳細なデバッグが有効になります。外部ログアグリゲーションの接続に関する問題のデバッグに役立ちます。- をクリックするか、変更を破棄する場合は をクリックします。

